ATALAS LE BLOG
Shadow AI : l’IA invisible est déjà un système d’information parallèle
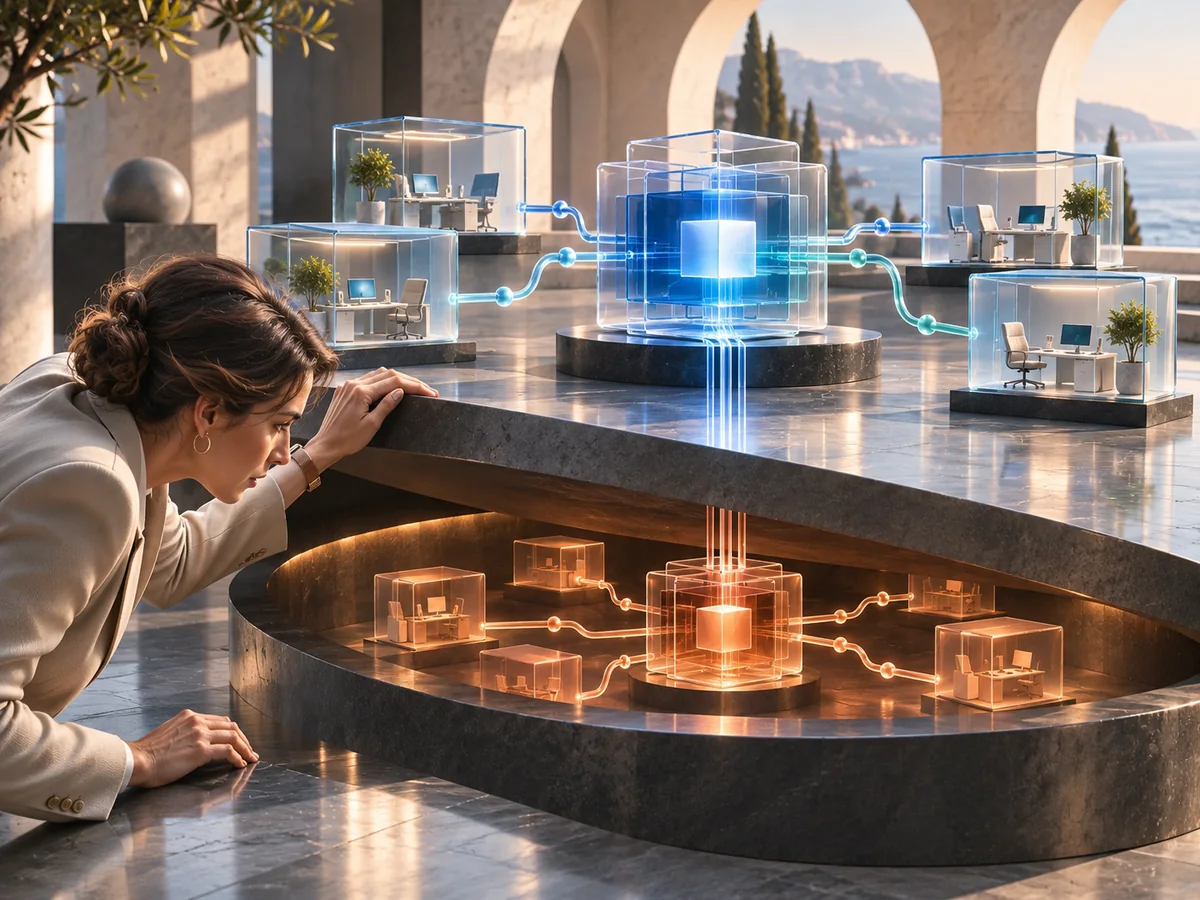
Le shadow AI ne se résume pas à des salariés qui testent un outil sans autorisation. Il fait naître un système d’information parallèle : comptes individuels, assistants personnalisés, prompts, connecteurs et habitudes de travail qui produisent déjà une partie du résultat de l’entreprise sans être inventoriés. Pour le dirigeant, la décision n’est donc pas d’interdire ou de tolérer l’IA, mais de convertir ces usages dispersés en capacité collective, gouvernable et réversible.
Une proposition commerciale est reformulée dans un assistant personnel. Un compte rendu de réunion est résumé par un autre service. Un collaborateur construit un agent pour qualifier des leads. Un développeur connecte un modèle à un dépôt de code. Pris séparément, chacun de ces gestes semble modeste. Ensemble, ils peuvent former un deuxième système d’information que la direction ne voit pas.
C’est le vrai sujet du shadow AI en entreprise. Le risque le plus évident est la fuite de données. Mais le problème économique est plus large : une partie croissante du savoir-faire opérationnel peut se retrouver enfermée dans des comptes individuels, des conversations, des instructions et des automatisations qui n’appartiennent pas réellement à l’organisation.
En août 2026, un rapport d’atelier du NIST consacré au futur profil « Cyber AI » a formulé le problème sans détour : les organisations peinent à savoir où se trouvent leurs systèmes d’IA — y compris le shadow AI — et à quels composants externes ils accèdent. Le rapport ajoute qu’identifier ces déploiements est un préalable à leur sécurisation. Autrement dit, on ne gouverne pas ce que l’on ne sait pas voir.
Le shadow AI n’est plus seulement un sujet informatique
Le « shadow IT » désignait historiquement les logiciels adoptés en dehors des circuits officiels. Avec l’IA, le phénomène change de nature.
Un tableur isolé reste un outil. Un assistant d’IA peut accumuler du contexte, interpréter des documents, proposer des décisions, appeler d’autres applications et reproduire une séquence de travail. Il ne stocke pas seulement de l’information : il commence à porter une manière de faire.
Cinq actifs peuvent ainsi devenir invisibles pour l’entreprise :
- les données et documents envoyés au service ;
- les instructions qui encodent une méthode de travail ;
- les connecteurs donnant accès aux emails, fichiers, CRM ou code ;
- l’historique qui améliore progressivement les résultats ;
- les automatisations qui déclenchent ou préparent des actions.
La question pour le dirigeant n’est donc plus seulement : « Quel outil mes équipes utilisent-elles ? » Elle devient : « Quelle part de nos opérations dépend déjà d’un système que nous ne maîtrisons pas ? »
Le coût caché : de la productivité locale, peu de capital collectif
Le shadow AI apparaît souvent parce qu’un salarié cherche à résoudre un problème concret plus vite que l’organisation. Il peut produire un gain réel. Le nier serait une erreur.
Mais ce gain reste local tant que l’entreprise ne transforme pas l’usage en actif partagé.
Imaginez un scénario fictif. Une responsable commerciale conçoit, sur son compte personnel, un assistant qui prépare les rendez-vous, analyse les objections et adapte les propositions. Ses résultats s’améliorent. Pourtant, l’entreprise ne possède ni les instructions, ni l’historique, ni la liste des sources, ni les règles de validation. Si elle change de poste, si le fournisseur modifie son service ou si l’accès au compte disparaît, le procédé disparaît avec elle.
Le travail a été accéléré, mais le système n’a pas été construit.
Cette situation crée au moins quatre coûts :
- Dépendance aux personnes. Un procédé important repose sur celui qui sait où cliquer, quoi demander et comment corriger la réponse.
- Duplication. Plusieurs équipes achètent des outils différents et reconstruisent les mêmes assistants sans partager leurs apprentissages.
- Qualité variable. Une erreur corrigée par une personne continue d’être reproduite ailleurs, faute de référentiel commun.
- Audit tardif. L’entreprise découvre les usages au moment d’un incident, d’un départ, d’un contrôle ou d’une négociation avec un grand client.
Le paradoxe est clair : l’IA peut faire gagner du temps aujourd’hui tout en augmentant le coût de coordination demain.
Pourquoi l’interdiction générale échoue souvent
Face à ce risque, le réflexe naturel consiste à interdire les outils non approuvés. La règle est simple à écrire, mais difficile à faire vivre si aucune solution autorisée ne répond aux besoins réels.
L’interdiction seule pousse alors l’usage hors du champ de vision. Elle réduit le signal sans supprimer la demande.
À l’inverse, l’ouverture sans cadre confond expérimentation et production. Un outil utilisé pour résumer un texte public n’expose pas les mêmes enjeux qu’un agent connecté aux emails, au CRM et à des données clients. Les traiter de la même manière conduit soit à bloquer les usages utiles, soit à banaliser les usages critiques.
La bonne unité de gouvernance n’est donc pas la marque de l’outil. C’est le couple données × action :
- Quelles données l’IA peut-elle lire ?
- Quelles décisions peut-elle préparer ?
- Quelles actions peut-elle exécuter ?
- Quel humain doit vérifier le résultat ?
- Peut-on reconstituer ce qui s’est passé ?
- Peut-on revenir à un fonctionnement normal si le service s’arrête ?
L’ANSSI recommande d’intégrer la sécurité à toutes les phases du cycle de vie d’un système d’IA, de tenir compte de ses interactions avec les composants internes et externes, et de revoir régulièrement les droits accordés aux outils connectés aux applications métier. Ce cadre s’applique autant à un projet central qu’à un assistant adopté discrètement par une équipe.
La décision utile : créer une voie officielle plus simple que le contournement
Un programme de gouvernance réussi ne commence pas par un catalogue de sanctions. Il commence par une voie autorisée, compréhensible et suffisamment rapide.
Pour un dirigeant, cela suppose cinq décisions.
1. Cartographier les usages, pas seulement les abonnements
Demander « Qui utilise quel outil ? » produit une liste vite périmée. Il faut partir des tâches : rédaction d’offres, analyse de contrats, support client, recrutement, développement, veille, synthèse financière.
Pour chaque usage, documentez les entrées, le résultat attendu, les données manipulées, les actions possibles et la personne responsable.
2. Définir trois zones d’usage
Une règle efficace peut tenir sur une page :
- Zone ouverte : informations publiques, brouillons non sensibles, assistance sans connexion aux systèmes métier.
- Zone contrôlée : données internes autorisées, compte professionnel, conditions contractuelles vérifiées, validation humaine et journalisation adaptées.
- Zone interdite sans projet formel : données sensibles, décisions à effet important, exécution autonome ou connexion large au système d’information.
Cette segmentation rend la politique praticable. Elle donne aux équipes une réponse avant qu’elles ne cherchent un raccourci.
3. Offrir un socle commun
L’entreprise doit choisir un petit nombre d’environnements approuvés, avec gestion des identités, droits d’accès, règles de conservation et possibilité de récupérer les actifs utiles.
Le but n’est pas d’imposer un modèle unique à toutes les tâches. Il est de fournir une infrastructure de confiance sur laquelle les équipes peuvent expérimenter sans créer une dette invisible.
4. Transformer les bons usages en produits internes
Quand un assistant devient récurrent, utile et dépendant de données métier, il doit sortir du bricolage individuel. On lui attribue un propriétaire, un périmètre, des tests, des règles d’escalade et un plan de continuité.
C’est à ce moment que le shadow AI peut devenir un avantage : l’entreprise récupère les meilleures pratiques apparues sur le terrain et les transforme en capacité réutilisable.
5. Mesurer la valeur et la réversibilité
Un usage d’IA ne doit pas être évalué seulement par le temps gagné. Il faut aussi mesurer la qualité du résultat, les reprises humaines, les incidents, l’adoption réelle et la dépendance créée.
Posez une question simple lors de chaque revue : « Si cet outil disparaît demain, savons-nous continuer, récupérer nos données et reconstruire le procédé ? »
Un plan de 30 jours pour reprendre la main
La première étape ne nécessite pas un grand programme de transformation.
Semaine 1 : écouter. Interrogez un échantillon de collaborateurs sur les tâches pour lesquelles ils utilisent déjà l’IA. Présentez la démarche comme une recherche d’usages utiles, pas comme une chasse aux fautes.
Semaine 2 : classer. Positionnez chaque usage selon la sensibilité des données et le niveau d’action permis. Identifiez immédiatement les connexions aux emails, espaces documentaires, CRM, dépôts de code et outils financiers.
Semaine 3 : sécuriser la voie principale. Choisissez l’environnement professionnel prioritaire, précisez ce qui peut y être traité et organisez l’accès. Désactivez ou restreignez les connexions dont la portée n’est pas comprise.
Semaine 4 : industrialiser un cas. Sélectionnez un usage fréquent, mesurable et réversible. Documentez les instructions, les sources, la vérification humaine et le mode dégradé. Puis comparez le résultat au processus précédent.
Ce premier mois ne supprimera pas tous les usages invisibles. Il changera cependant le rapport de force : les équipes disposeront d’une solution crédible, et la direction commencera à voir où l’IA produit réellement de la valeur.
La gouvernance doit suivre le travail réel
La CNIL rappelle que les usages d’IA générative peuvent impliquer de grandes quantités de données et qu’ils doivent être encadrés lorsqu’ils traitent des données personnelles. Le NIST, de son côté, structure la gestion des risques de l’IA autour d’actions adaptées aux objectifs et au contexte de l’organisation. Ces principes convergent : la gouvernance ne peut pas être un document séparé des usages.
Un cadre efficace se construit avec les métiers. Il observe comment le travail est réellement réalisé, distingue expérimentation et production, puis transforme les pratiques utiles en systèmes maîtrisés.
Le shadow AI n’est donc pas seulement une menace à éliminer. C’est aussi un signal. Il montre où les équipes rencontrent des frictions, où les outils officiels ne suffisent plus et où une nouvelle capacité mérite peut-être d’être conçue.
La décision du dirigeant est de ne pas laisser cette capacité se construire par accident.
Chez Atalas, le coaching IA pour dirigeants aide à définir des règles d’usage compatibles avec les décisions et les contraintes réelles de l’entreprise. Le Studio IA transforme ensuite les usages les plus solides en outils et agents maîtrisés. Le conseil stratégique permet de relier gouvernance, organisation et création de valeur.
Sources
- National Institute of Standards and Technology, Workshop Summary Report for “Cyber AI Profile” Hybrid Workshop #2, août 2026 : https://nvlpubs.nist.gov/nistpubs/ir/2026/NIST.IR.8607.pdf
- ANSSI, Recommandations de sécurité pour un système d’IA générative, 29 avril 2024 : https://messervices.cyber.gouv.fr/documents-guides/Recommandations_de_s%C3%A9curit%C3%A9_pour_un_syst%C3%A8me_d_IA_g%C3%A9n%C3%A9rative.pdf
- CNIL, Les questions-réponses de la CNIL sur l’utilisation d’un système d’IA générative, 18 juillet 2024 : https://www.cnil.fr/fr/les-questions-reponses-de-la-cnil-sur-lutilisation-dun-systeme-dia-generative
- NIST, AI Risk Management Framework — Generative AI Profile, 26 juillet 2024 : https://www.nist.gov/itl/ai-risk-management-framework